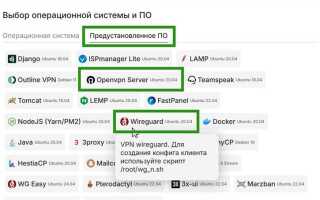
Для того чтобы создать VPN-сервис на платформе Habr, необходимо проделать несколько шагов, от выбора подходящей технологии до настройки серверов. Основной задачей будет обеспечение безопасности и конфиденциальности пользователей при передаче данных через сеть. Важно тщательно подойти к выбору протокола для VPN, таких как OpenVPN, IKEv2 или WireGuard, каждый из которых имеет свои особенности в плане безопасности и производительности.
Прежде всего, нужно настроить сервер, на котором будет развернут VPN-сервис. Это может быть как физический сервер, так и виртуальная машина в облаке. Для настройки VPN рекомендуется использовать серверы с операционной системой Linux, так как она предоставляет широкий выбор инструментов для работы с сетевыми соединениями и хорошую производительность при сравнительно низких затратах на ресурсы.
Важным этапом является настройка правил фаервола, чтобы разрешить только безопасные соединения и ограничить доступ к серверу. Следует обратить внимание на использование шифрования на уровне канала и аутентификацию пользователей. Для этого можно использовать сертификаты, а также двухфакторную аутентификацию для повышения уровня безопасности.
На стороне клиента нужно будет настроить соответствующий VPN-клиент, который поддерживает выбранный протокол. Это может быть как стандартный клиент на Windows или Linux, так и сторонний софт, такой как OpenVPN Client. Важно также провести тестирование соединения, чтобы удостовериться в стабильности работы VPN и отсутствии утечек данных.
Проблемы и их решения: При настройке VPN часто возникают проблемы с маршрутизацией и производительностью, которые можно решить через оптимизацию настроек сети и использования более эффективных протоколов, таких как WireGuard. Также важно следить за актуальностью версии ПО и своевременно обновлять серверное оборудование для повышения безопасности.
Выбор подходящего протокола для VPN

OpenVPN – один из самых гибких и безопасных протоколов. Он использует SSL/TLS для защиты данных и поддерживает шифрование на высоком уровне. Это хороший выбор для пользователей, которым важна безопасность, но могут быть некоторые проблемы с производительностью на устройствах с ограниченными ресурсами.
L2TP/IPsec – сочетание протоколов L2TP и IPsec. Он обеспечивает хорошую безопасность, но не самый быстрый вариант, так как использует двойное шифрование. L2TP/IPsec лучше подходит для стабильных сетей с хорошей пропускной способностью, где важна защита данных.
IKEv2/IPsec – быстрое и безопасное решение, которое часто используется на мобильных устройствах. Этот протокол поддерживает переключение между сетями без потери соединения, что делает его идеальным для использования на смартфонах и планшетах.
WireGuard – новый протокол, который набирает популярность благодаря своей простоте, высокой скорости и безопасности. Он легче, чем OpenVPN, и имеет меньшее количество кода, что снижает вероятность уязвимостей. Однако WireGuard ещё не так широко поддерживается на старых устройствах, что ограничивает его совместимость.
Выбор протокола зависит от конкретных нужд: если критична высокая безопасность – OpenVPN или IKEv2, если нужна скорость и поддержка мобильных устройств – IKEv2/IPsec, для легкости и скорости – WireGuard. Также важно учитывать поддержку протоколов на устройствах и возможные ограничения со стороны провайдеров.
Настройка серверной части VPN на Ubuntu

Для настройки VPN-сервера на Ubuntu, в качестве примера возьмём OpenVPN. Сначала нужно установить все необходимые пакеты:
- Обновите систему:
sudo apt update && sudo apt upgrade - Установите OpenVPN:
sudo apt install openvpn - Установите easy-rsa для создания сертификатов:
sudo apt install easy-rsa
Далее создайте директорию для хранения сертификатов и ключей:
mkdir -p /etc/openvpn/easy-rsa/Теперь создайте сертификаты. Для этого скопируйте исходные скрипты easy-rsa в рабочую директорию:
cp -r /usr/share/easy-rsa/* /etc/openvpn/easy-rsa/Перейдите в директорию easy-rsa и инициализируйте PKI:
cd /etc/openvpn/easy-rsa/sudo -s./easyrsa init-pkiТеперь создайте CA (центральный удостоверяющий центр):
./easyrsa build-caПосле этого создайте серверный сертификат и ключ:
./easyrsa gen-req server nopass./easyrsa sign-req server serverСгенерируйте Diffie-Hellman параметры:
./easyrsa gen-dhСоздайте ключ для HMAC (для защиты от атак DoS):
openvpn --genkey --secret ta.keyТеперь скопируйте все ключи и сертификаты в директорию OpenVPN:
cp pki/ca.crt pki/issued/server.crt pki/private/server.key pki/dh.pem ta.key /etc/openvpnСоздайте конфигурационный файл для OpenVPN. Для этого используйте образец конфигурации и настройте его для вашего случая. Создайте файл /etc/openvpn/server.conf:
port 1194
proto udp
dev tun
ca ca.crt
cert server.crt
key server.key
dh dh.pem
server 10.8.0.0 255.255.255.0
ifconfig-pool-persist ipp.txt
push "redirect-gateway def1"
push "dhcp-option DNS 8.8.8.8"
push "dhcp-option DNS 8.8.4.4"
keepalive 10 120
cipher AES-256-CBC
comp-lzo
user nobody
group nogroup
persist-key
persist-tun
status openvpn-status.log
verb 3
Активируйте и запустите сервер:
sudo systemctl start openvpn@serversudo systemctl enable openvpn@serverДля проверки статуса сервера используйте команду:
sudo systemctl status openvpn@serverТеперь VPN-сервер настроен и готов к работе. Оставшиеся шаги включают настройку клиентских устройств и создание конфигурации для них.
Конфигурация клиента VPN на Windows
Для настройки VPN-клиента на Windows, начните с открытия меню «Пуск» и выберите «Параметры» (Settings). Затем перейдите в раздел «Сеть и Интернет» (Network & Internet).
В меню «VPN» нажмите «Добавить VPN-подключение». В открывшемся окне укажите следующие данные:
Поставщик VPN: выберите «Windows (встроенный)»
Имя подключения: укажите любое имя для вашего VPN-соединения, например, «VPN-сервер».
Имя или адрес сервера: введите IP-адрес или доменное имя сервера, с которым будет установлен VPN-соединение.
Тип VPN: выберите тип протокола, который используется на сервере (например, L2TP/IPsec, PPTP или IKEv2).
Тип данных для входа: выберите «Имя пользователя и пароль» и введите соответствующие данные для аутентификации на сервере.
После настройки параметров, нажмите «Сохранить». Для подключения к VPN-серверу, вернитесь в меню «VPN», выберите созданное соединение и нажмите «Подключиться».
Если для подключения требуется использование сертификатов или ключей, убедитесь, что они корректно установлены в разделе «Центр сертификации Windows» или с помощью соответствующих настроек в «Сетевых подключениях».
После успешного подключения можно начать использовать защищённый канал для работы в сети.
Использование SSL/TLS для обеспечения безопасности соединения

SSL/TLS работает через механизм публичных и приватных ключей, где публичный ключ используется для шифрования данных, а приватный – для их расшифровки. Этот процесс защищает данные от атак типа «man-in-the-middle», при которых злоумышленники пытаются перехватить и изменить передаваемую информацию.
Для использования SSL/TLS в VPN необходимо настроить сервер таким образом, чтобы он поддерживал эти протоколы. Это достигается через настройку соответствующих параметров в конфигурации сервера, а также установку SSL-сертификатов, выданных доверенным центром сертификации. Сертификаты подтверждают подлинность сервера, предотвращая возможность подмены.
На уровне клиента, необходимо убедиться, что программное обеспечение поддерживает SSL/TLS. При установке VPN-клиента важно выбирать версии, которые поддерживают новейшие версии протоколов, такие как TLS 1.2 или TLS 1.3, поскольку старые версии могут быть уязвимыми для атак.
Для повышения безопасности рекомендуется использовать дополнительные механизмы защиты, такие как двухфакторная аутентификация (2FA) при подключении к серверу через SSL/TLS. Это значительно усложнит доступ несанкционированных пользователей к сети.
Правильная настройка SSL/TLS не только увеличивает безопасность VPN, но и значительно улучшает скорость соединения, так как современный TLS протокол включает оптимизации для минимизации задержек при установлении защищённого канала связи.
Решение проблем с производительностью и задержками

При настройке VPN на Habr важно учитывать влияние разных факторов на производительность и задержки соединения. Для минимизации потерь скорости и повышения стабильности соединения стоит выполнить несколько шагов.
Во-первых, правильно выбирайте VPN-протокол. Протоколы, такие как OpenVPN и WireGuard, обеспечивают хорошее сочетание скорости и безопасности. WireGuard может предложить лучшие результаты с точки зрения производительности благодаря более легкой архитектуре.
Во-вторых, используйте серверы с низким временем отклика. Выбор серверов, расположенных ближе к клиенту, может существенно снизить задержки. Пинг до сервера можно проверить с помощью утилиты ping перед установкой VPN-соединения.
Оптимизация MTU (Maximum Transmission Unit) также поможет сократить задержки. Установка оптимального значения MTU уменьшает фрагментацию пакетов, что снижает нагрузку на сеть. Рекомендуется протестировать различные значения MTU для поиска наилучшего.
Кроме того, если наблюдаются проблемы с производительностью, стоит обратить внимание на качество канала интернет-соединения. Использование выделенных каналов или быстрых беспроводных соединений, таких как Wi-Fi 6, поможет улучшить общую скорость передачи данных.
Не менее важно следить за нагрузкой на сервер и клиент. Для этого используйте мониторинг с помощью систем, таких как Zabbix или Prometheus. Это позволит оперативно выявлять узкие места в инфраструктуре и устранять их.
Если используются роутеры с встроенным VPN, проверьте их поддержку нужных протоколов и убедитесь, что они могут обрабатывать необходимую нагрузку. Некоторые старые модели могут не обеспечивать достаточную производительность для современных VPN-технологий.
Наконец, исключение дополнительных слоев шифрования или использование улучшенных алгоритмов, таких как ChaCha20, может снизить нагрузку на процессор, ускоряя обработку данных при меньших потерях в безопасности.
Мониторинг и управление VPN-соединением
Для эффективного мониторинга и управления VPN-соединением требуется использовать специализированные инструменты и подходы. Важно обеспечить контроль над производительностью, безопасностью и доступностью соединений.
Для мониторинга соединений можно использовать утилиты, такие как NetFlow или IPFIX, которые позволяют отслеживать данные о трафике через VPN. Эти инструменты помогают определить аномалии, такие как резкое увеличение трафика или нестабильные соединения.
Для управления соединениями стоит настроить SNMP (Simple Network Management Protocol), который позволяет получать информацию о состоянии серверов и VPN-соединений в реальном времени. SNMP можно интегрировать с системами мониторинга, такими как Prometheus или Zabbix.
Кроме того, важно отслеживать показатели производительности VPN-сервера, включая использование процессора, памяти и пропускной способности сети. Это можно сделать с помощью утилит, таких как top или htop в Linux. Регулярная проверка этих показателей помогает выявить возможные проблемы до того, как они повлияют на пользователей.
Важной частью управления является настройка уведомлений о проблемах с соединением. Например, с помощью syslog можно настроить логирование ошибок и предупреждений, связанных с VPN. Логи можно отправлять в системы мониторинга, такие как ELK Stack или Grafana, для дальнейшего анализа.
Для обеспечения стабильности и безопасности соединений рекомендуется периодически проверять настройки фаерволов и межсетевых экранов, так как изменение их конфигурации может повлиять на работу VPN. Использование failover и load balancing позволяет автоматизировать переключение на резервные каналы связи в случае сбоев.
Обновление и поддержка VPN-сервера на Habr
Регулярные обновления VPN-сервера критичны для обеспечения безопасности и стабильности его работы. Важно следить за новыми версиями ПО и своевременно их устанавливать, чтобы исключить уязвимости. Для этого можно настроить автоматические обновления, но лучше периодически проверять обновления вручную, чтобы убедиться в их актуальности и совместимости с конфигурацией.
Процесс обновления начинается с создания резервной копии конфигурации сервера и данных пользователей. Это важно для предотвращения потери данных в случае непредвиденных сбоев во время обновления. После этого можно запускать команду для обновления пакетов через менеджер пакетов (например, `apt-get update && apt-get upgrade` для Ubuntu).
После установки обновлений нужно проверить настройки безопасности VPN-сервера, в том числе настройки файрвола, проверку логов на наличие подозрительной активности и тестирование VPN-соединений. Важно контролировать использование протоколов безопасности, таких как SSL/TLS, и обновлять сертификаты по мере их истечения.
Не менее важной частью поддержки VPN-сервера является регулярный мониторинг производительности и стабильности его работы. Это можно сделать с помощью инструментов для анализа нагрузки на сервер (например, `top`, `htop`, `netstat`). Настройка оповещений о превышении пороговых значений загрузки поможет оперативно реагировать на проблемы.
Для предотвращения сбоев важно следить за журналами сервера, а также за событиями в системных логах и логах безопасности. В случае обнаружения аномалий или ошибок в логах следует немедленно реагировать, устраняя возможные причины. Также рекомендуется регулярно проводить тестирование соединений с сервером и проверку доступа для разных пользователей.
Кроме того, стоит уделять внимание обновлениям самого операционного ПО, на котором работает сервер. Часто уязвимости в ОС могут оказать влияние на работу VPN-сервера. Обновление ОС должно быть частью общего процесса обслуживания.
Поддержка VPN-сервера включает также контроль за доступом и настройку дополнительных механизмов безопасности, таких как двухфакторная аутентификация, управление правами пользователей и настройка лимитов на количество одновременных соединений.
Вопрос-ответ:
Какие требования для настройки VPN-сервера на Habr?
Для создания VPN-сервера на Habr потребуется сервер с установленной ОС Ubuntu или другой совместимой системой. Нужно настроить сетевые интерфейсы, выбрать подходящий протокол (например, OpenVPN), настроить сертификаты безопасности и обеспечить доступ к серверу через открытые порты. Также потребуется стабильное интернет-соединение и доступ к командной строке сервера.
Как выбрать подходящий протокол для VPN-соединения?
Выбор протокола зависит от требований безопасности и производительности. OpenVPN считается универсальным и надежным выбором, поддерживающим сильное шифрование и работу через NAT. L2TP/IPsec и IKEv2 также предлагают высокую безопасность, но требуют дополнительной настройки. WireGuard — это новый протокол, который зарекомендовал себя как быстрый и эффективный, но пока не поддерживает все возможные функции безопасности.
Как проверить работоспособность VPN после настройки?
Для проверки работоспособности VPN-соединения можно выполнить несколько шагов. Во-первых, убедитесь, что клиент подключается к серверу, и проверьте его IP-адрес через сайты типа «WhatIsMyIP». Во-вторых, проверьте лог-файлы на сервере для возможных ошибок. Также можно протестировать стабильность соединения с использованием ping или traceroute, чтобы проверить задержку и доступность маршрутов.
Какие инструменты используются для мониторинга VPN-соединений?
Для мониторинга VPN-соединений могут использоваться различные утилиты и программы. В Linux это может быть встроенная команда `netstat` или специализированные инструменты, такие как `iftop` для отслеживания сетевых соединений в реальном времени. Для более сложного мониторинга можно использовать системы типа Zabbix или Grafana, которые позволяют настраивать визуализацию статистики и оповещения.
Какие ошибки могут возникнуть при настройке VPN на Habr?
Наиболее частые ошибки включают неправильную настройку сетевых интерфейсов, блокировку портов фаерволом, неправильное управление сертификатами или ключами шифрования, а также конфликты IP-адресов между сервером и клиентами. Важно также убедиться, что конфигурация VPN-сервера и клиента совпадает, особенно в части протоколов и портов. Рекомендуется внимательно проверять логи на наличие ошибок и несоответствий.