

В Windows 10 учетные записи пользователей управляются через локальные и Microsoft-аккаунты. На одном компьютере может быть несколько пользователей с разными уровнями доступа: администраторы, стандартные пользователи и гости. Контроль над списком учетных записей важен для безопасности и управления доступом к системным ресурсам.
Для отображения всех пользователей существует несколько инструментов: встроенные команды в PowerShell и командной строке, управление через «Панель управления» и оснастку «Локальные пользователи и группы». Использование команды net user в командной строке позволяет быстро получить полный список учетных записей без необходимости открытия дополнительных интерфейсов.
PowerShell предоставляет расширенные возможности: команда Get-LocalUser отображает активные и отключенные учетные записи, а также показывает свойства каждой учетной записи, включая дату последнего входа и статус блокировки. Это особенно полезно при администрировании нескольких рабочих станций или проверки учетных записей на корпоративных компьютерах.
Проверка списка пользователей через графический интерфейс «Пользователи и группы» позволяет управлять правами доступа, изменять группы и удалять устаревшие учетные записи. Такой подход удобен при ограниченном числе пользователей и обеспечивает визуальный контроль над активными учетными записями.
Открытие списка пользователей через Панель управления
Для просмотра всех пользователей Windows 10 через Панель управления выполните следующие действия:
- Нажмите Win + R для открытия окна Выполнить.
- Введите команду
controlи нажмите Enter, чтобы открыть Панель управления. - Переключите вид на Крупные значки или Мелкие значки, если отображается категория.
- Выберите раздел Учетные записи пользователей.
- В открывшемся меню нажмите Управление другой учетной записью.
На экране отобразится список всех локальных пользователей компьютера. Здесь можно:
- Просматривать существующие учетные записи.
- Определять тип учетной записи: стандартная или администратор.
- Изменять параметры отдельных пользователей, включая имя, пароль и права доступа.
Если учетная запись не отображается, убедитесь, что она активна и не скрыта системными настройками.
Использование команды net user в командной строке

Команда net user позволяет быстро получить список всех локальных пользователей Windows 10 через командную строку. Для этого откройте Командную строку с правами администратора и введите:
net user
После выполнения команды система выведет список всех учетных записей на компьютере. Каждое имя пользователя будет отображено в отдельной строке.
Для получения подробной информации о конкретном пользователе используйте команду с указанием имени учетной записи:
net user ИмяПользователя
Результат покажет сведения о членстве в группах, состоянии учетной записи, дате последнего входа и других параметрах.
| Имя пользователя |
|---|
| Администратор |
| Гость |
| Пользователь1 |
| Пользователь2 |
Использование net user удобно для системных администраторов и пользователей, которые хотят контролировать учетные записи без открытия графических интерфейсов Windows.
Просмотр локальных пользователей через PowerShell
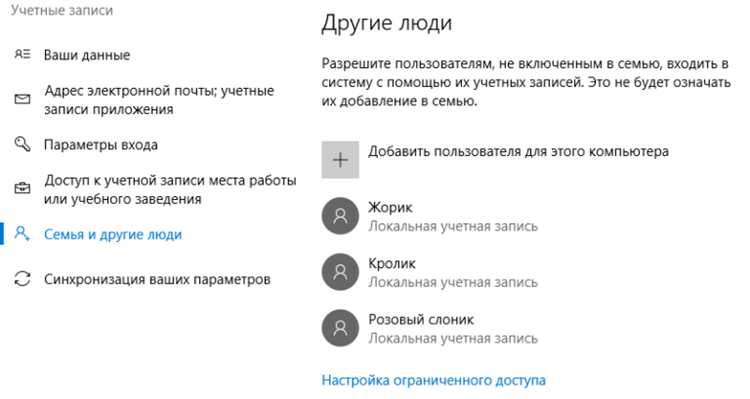
Для получения списка локальных пользователей на компьютере с Windows 10 откройте PowerShell с правами администратора. Введите команду Get-LocalUser и нажмите Enter.
Команда выведет имена всех локальных учетных записей, их состояние (активная или заблокированная) и другие параметры, включая информацию о последнем входе и принадлежность к группам.
Если нужно отфильтровать только активные учетные записи, используйте команду Get-LocalUser | Where-Object {$_.Enabled -eq $true}. Она покажет только те пользователи, которые могут войти в систему.
Для более подробного анализа конкретной учетной записи примените Get-LocalUser -Name "Имя_пользователя" | Format-List *, чтобы увидеть все свойства выбранного пользователя.
PowerShell также позволяет экспортировать список пользователей в файл для последующего анализа: Get-LocalUser | Export-Csv -Path "C:\UsersList.csv" -NoTypeInformation. Это создаст CSV-файл со всеми локальными учетными записями.
Отображение скрытых учетных записей Windows 10

В Windows 10 некоторые системные или административные учетные записи по умолчанию скрыты в списке пользователей. Для их отображения используется встроенный инструмент PowerShell или редактор реестра.
Через PowerShell можно получить полный перечень учетных записей с помощью команды Get-LocalUser | Select Name,Enabled. Столбец Enabled показывает, активна ли учетная запись. С помощью фильтра Where-Object {$_.Enabled -eq $false} можно отобразить только отключенные или скрытые учетные записи.
Другой способ – использование редактора реестра. Путь HKEY_LOCAL_MACHINE\SOFTWARE\Microsoft\Windows NT\CurrentVersion\Winlogon\SpecialAccounts\UserList содержит записи скрытых пользователей. Значение DWORD с именем учетной записи и значением 0 делает пользователя скрытым, 1 – видимым. Изменение значения позволяет отобразить скрытую учетную запись в списке входа в систему.
Для временного отображения скрытой учетной записи на экране входа в систему можно использовать команду net user Имя_пользователя /active:yes в командной строке с правами администратора. Это активирует учетную запись без изменения настроек реестра.
Важно помнить, что скрытые системные учетные записи, такие как Administrator, предназначены для обслуживания и имеют расширенные права. Их активация и отображение следует выполнять с осторожностью, чтобы избежать случайного изменения системных параметров или нарушения безопасности.
Проверка групп пользователей и их прав
В Windows 10 каждая учетная запись принадлежит одной или нескольким группам, что определяет уровень доступа к системным ресурсам и функциям. Проверка групп пользователей позволяет выявить права администратора, стандартного пользователя и ограниченных аккаунтов.
Для просмотра групп и их членов используется несколько инструментов:
- Командная строка: команда
net user ИмяПользователяотображает список групп, к которым принадлежит учетная запись, а также включенные права. - PowerShell: команда
Get-LocalUser | ForEach-Object {Get-LocalGroupMember -Group $_.Name}позволяет получить детализированную информацию по членству в группах. - Локальные пользователи и группы (lusrmgr.msc): открывает интерфейс, где можно проверить группы и редактировать права пользователей.
Основные группы Windows 10:
- Администраторы: полный доступ ко всем функциям системы, возможность установки программ и изменения системных настроек.
- Пользователи: стандартные права, ограниченный доступ к системным файлам, возможность запускать приложения.
- Гости: временный доступ, минимальные права, не может изменять настройки системы.
- Дополнительные группы: «Power Users», «Remote Desktop Users», «Backup Operators» предоставляют специализированные права, например, доступ к удаленному рабочему столу или резервному копированию.
Для безопасного управления рекомендуется проверять, чтобы лишние учетные записи не имели прав администратора. Также важно контролировать членство в дополнительных группах, особенно если система используется несколькими пользователями.
Регулярная проверка прав позволяет предотвратить несанкционированный доступ к системным ресурсам и облегчает администрирование учетных записей на компьютере.
Использование оснастки «Управление компьютером» для просмотра пользователей

Откройте оснастку «Управление компьютером» через контекстное меню «Этот компьютер» или комбинацию Win+X. В левой панели выберите «Локальные пользователи и группы», затем «Пользователи».
В центральной части окна отображается список всех локальных учетных записей, включая системные и созданные пользователем. Для каждой учетной записи указаны свойства: имя, полное имя, членство в группах, статус блокировки и необходимость смены пароля при следующем входе.
Двойной щелчок по учетной записи открывает окно с расширенными параметрами: разрешения на вход, профиль пользователя, домашняя папка, членство в группах и дополнительные параметры безопасности.
Через оснастку можно сразу изменить состояние учетной записи: включить или отключить, задать новый пароль, добавить в группу или удалить из группы, что позволяет управлять правами пользователей без использования командной строки.
Сравнение учетных записей Microsoft и локальных аккаунтов
Учетная запись Microsoft привязывает пользователя к облачному сервису и обеспечивает синхронизацию настроек, паролей, браузера Edge, OneDrive и приложений между устройствами с Windows 10. Она позволяет входить на нескольких устройствах с одним логином и получать доступ к Microsoft Store, Outlook и другим сервисам без повторной регистрации.
Локальный аккаунт хранит данные исключительно на конкретном компьютере и не использует облачные сервисы Microsoft. Он обеспечивает полный контроль над учетной записью, отсутствие привязки к интернету и меньшую зависимость от внешних сервисов, но не позволяет автоматически синхронизировать настройки и файлы между устройствами.
С точки зрения безопасности, учетная запись Microsoft поддерживает двухфакторную аутентификацию и восстановление пароля через электронную почту или телефон. Локальный аккаунт защищается только паролем, что делает важным создание сложного пароля и регулярное его обновление.
Для администрирования системы учетная запись Microsoft предоставляет меньше гибкости в настройке групповых политик и локальных прав, чем локальный аккаунт с правами администратора. При необходимости создания учетных записей с ограниченными правами лучше использовать локальные аккаунты.
Выбор между учетной записью Microsoft и локальным аккаунтом зависит от потребностей: если важна синхронизация и интеграция с сервисами Microsoft, предпочтительнее использовать учетную запись Microsoft; если требуется автономность, контроль и гибкая настройка прав, лучше использовать локальный аккаунт.
Экспорт списка пользователей для дальнейшего анализа
Для получения списка всех пользователей Windows 10 с целью анализа можно использовать командную строку или PowerShell. В командной строке выполните команду net user > C:\Users\ИмяПользователя\Desktop\users.txt. Этот метод создаст текстовый файл на рабочем столе с перечнем локальных учетных записей.
В PowerShell можно использовать команду Get-LocalUser | Export-Csv -Path C:\Users\ИмяПользователя\Desktop\users.csv -NoTypeInformation. Файл CSV будет содержать имена пользователей, состояние учетной записи и информацию о последнем входе. Такой формат удобен для последующего анализа в Excel или других аналитических инструментах.
При экспорте списка рекомендуется запускать командную строку или PowerShell с правами администратора, чтобы получить полный перечень учетных записей, включая скрытые и системные.
Для регулярного мониторинга можно создать скрипт PowerShell, который автоматически экспортирует список пользователей в указанный файл с текущей датой, что позволит отслеживать изменения учетных записей со временем.
Вопрос-ответ:
Как увидеть всех локальных пользователей на компьютере с Windows 10?
Для просмотра всех локальных пользователей можно воспользоваться командной строкой. Нажмите Win + R, введите cmd и нажмите Enter. В открывшемся окне наберите команду net user и нажмите Enter. Система выведет список всех учетных записей, включая стандартные, созданные пользователем и скрытые.
Можно ли просмотреть пользователей через PowerShell и чем это отличается от командной строки?
Да, PowerShell позволяет получить более детальную информацию. Например, команда Get-LocalUser выводит список всех локальных учетных записей с их статусом (активная или заблокированная), а также дату последнего входа. Это дает больше данных по сравнению с командой net user, которая показывает только имена пользователей и базовую информацию.
Как узнать, какие пользователи имеют права администратора на Windows 10?
Можно проверить группы пользователей через оснастку «Управление компьютером». Откройте меню Win + X, выберите «Управление компьютером», затем «Локальные пользователи и группы» → «Группы». Найдите группу «Администраторы» и дважды кликните. В открывшемся списке будут все учетные записи с правами администратора.
Существует ли способ экспортировать список пользователей для анализа?
Да, через PowerShell можно создать файл с полным списком пользователей. Команда Get-LocalUser | Export-Csv -Path "C:\UsersList.csv" -NoTypeInformation сохранит данные в CSV-файл. Это удобно для дальнейшей обработки или сравнения учетных записей между разными машинами.


